RELATÓRIO DE INVESTIGAÇÃO · OMEGATECH
Omegatech: Seychelles, infraestrutura de fraude e a conexão com TALE-VAULT
Ezequiel Jorge La Terra · Cyber Threat Intelligence LATAM
Índice de leitura
01 · Entidade e infraestrutura
Entidade e infraestrutura
A Omegatech aparece em investigações sobre falsas oportunidades de investimento, distribuição de malware e comunicações de controle de computadores comprometidos. Seu nome pertence a uma empresa de hospedagem identificada na Internet como AS202412. Essa identidade de rede permite acompanhar uma infraestrutura que continua reconhecível quando mudam as páginas, as ofertas e os arquivos que circulam por ela.
As informações organizacionais de seu registro de rede situam a Omegatech LTD em Seychelles, com endereço em House of Francis, em Mahé, e o número 410583. Essa é a identidade declarada nesses registros. A documentação analisada não permite identificar de forma verificada seus acionistas nem seus beneficiários finais. Também não permite apresentar um contato técnico como proprietário. Essa parte da empresa continua sem resposta nesta investigação.
Seychelles é a localização declarada em seu registro de rede; seu funcionamento depende de uma rede conectada a outros provedores de Internet. Em 20 de outubro de 2026, as informações de roteamento consultadas mostravam a Omegatech anunciando 24 blocos de endereços de Internet, conectada por meio de três redes provedoras. A infraestrutura mantém conectividade, independentemente do que tenha acontecido com uma página específica anteriormente hospedada nela.
02 · Distribuição do risco
Distribuição do risco
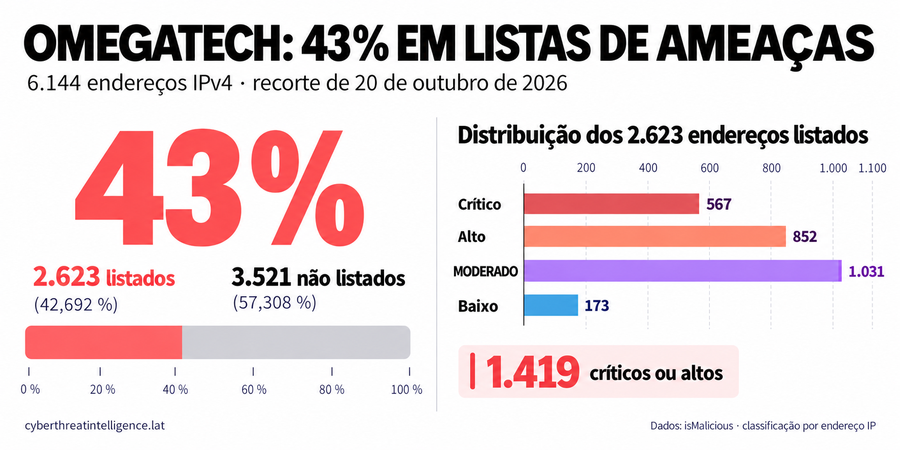
Ao ampliar a análise da hospedagem, o recorte de uma fonte externa de reputação, consultado em 20 de outubro acrescenta outra dimensão: 2.623 dos 6.144 endereços considerados estavam listados, aproximadamente 43%. A distribuição era de 567 no nível crítico, 852 no alto, 1.031 no médio e 173 no baixo. As categorias crítica e alta reuniam 1.419 endereços, perto de 23% do espaço considerado. Essa classificação corresponde a endereços de Internet, não a páginas ou pessoas afetadas. Malware e phishing eram os rótulos mais numerosos e podiam coincidir em um mesmo endereço. Ao lado dos casos individuais, surge um conjunto de endereços sinalizados com diferentes níveis de risco dentro da infraestrutura investigada.
 Abrir gráfico em tamanho completo
03 · Malware e funções da hospedagem
Malware e funções da hospedagem
Nessa infraestrutura, as evidências de malware permitem observar diferentes momentos do ataque. Em alguns casos, sites legítimos comprometidos apresentam uma falsa verificação. Uma interação na página copia um comando e conduz o visitante a executá-lo fora do navegador. A partir daí, um script é obtido por meio do PowerShell. A hospedagem cumpre uma função específica: fornecer o conteúdo que permite avançar para a etapa seguinte.
Outras investigações publicadas reconstroem entregas por arquivos HTA e MSI, obtenção direta de código e comunicações posteriores com servidores de controle. Também existe um registro específico de um endereço da Omegatech associado ao DCRat, um trojan de acesso remoto. As evidências permitem separar o servidor que entrega conteúdo daquele que recebe as comunicações do malware. São funções diferentes no percurso, mesmo quando compartilham o provedor.
A distribuição também pode ter seu próprio sistema de administração. A análise publicada do ErrTraffic descreve componentes que organizam configuração, sessões, eventos e downloads, com um conjunto histórico de domínios hospedados na Omegatech. Nessa situação, a infraestrutura acompanha um mecanismo de falsas verificações preparado para levar o usuário à execução de código. A relação de hospedagem tem uma data: parte desse conjunto evoluiu posteriormente para outra camada de serviços.
04 · Notificações de abuso e continuidade
Notificações de abuso e continuidade
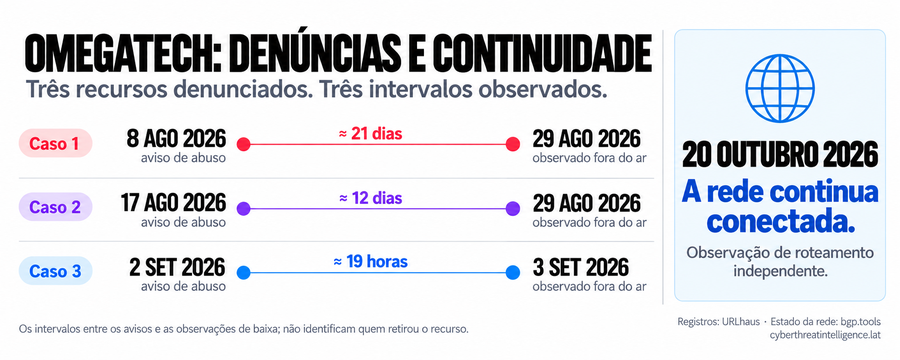
Os alertas e as notificações de abuso acrescentam uma dimensão temporal à história. Um registro público documenta uma notificação enviada em 8 de agosto e uma observação do recurso fora do ar em 29 de agosto. Outra notificação, de 17 de agosto, também tem uma observação de indisponibilidade no dia 29. Em um terceiro caso, a notificação de 2 de setembro foi seguida por uma observação fora do ar na manhã seguinte. Os intervalos foram diferentes: aproximadamente três semanas, doze dias e dezenove horas.
 Abrir gráfico em tamanho completo
Esses registros mostram notificações e mudanças de disponibilidade. Não identificam quem provocou cada retirada. Por isso, a pergunta sobre por que a Omegatech continua funcionando exige olhar além de cada URL. Retirar uma página, um domínio ou um arquivo atua sobre um recurso; desconectar uma rede envolve outros atores e outras decisões. Registrador, hospedagem e provedores de conectividade ocupam posições diferentes. Essa separação explica, em termos operacionais, como recursos denunciados podem desaparecer enquanto a infraestrutura de rede permanece conectada.
05 · A conexão com TALE-VAULT
A conexão com TALE-VAULT
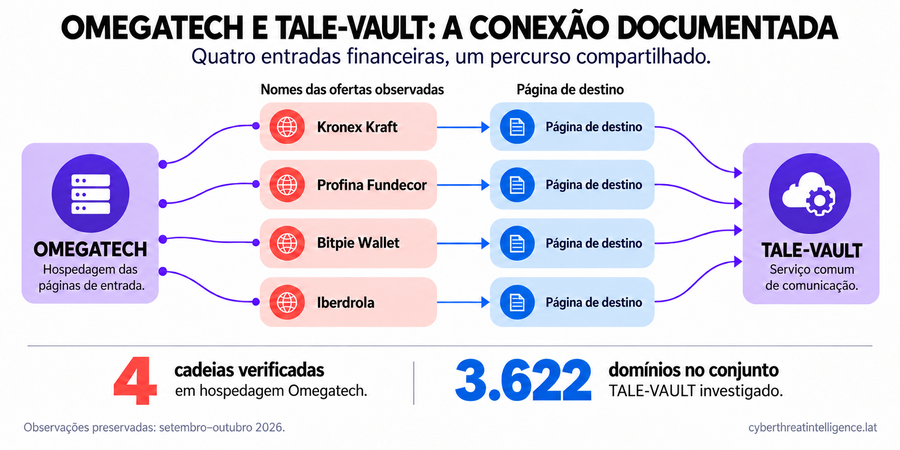
A conexão com meu trabalho aparece na investigação TALE-VAULT publicada pela CTI LATAM: https://cyberthreatintelligence.lat/informe/tale-vault/. Entre 6 de setembro e 6 de outubro de 2026, o corpus reuniu 5.291 observações e 3.622 domínios distintos: 3.003 entradas e 619 destinos. Esse é o alcance do conjunto TALE investigado. No material técnico preservado, identifiquei quatro cadeias cujas páginas iniciais estavam hospedadas na Omegatech.
Ao abrir esses documentos, a coincidência se mostrou mais precisa do que o simples compartilhamento da hospedagem. Os quatro continham uma estrutura mínima que enviava o navegador para outra página. Nesse salto, o nome da oferta seguia como parâmetro: Kronex Kraft, Profina Fundecor, Bitpie Wallet ou Iberdrola. A apresentação comercial mudava, mas a forma de construir o percurso se repetia.
Depois de chegar a destinos diferentes, as quatro páginas se comunicavam com a mesma API. As solicitações mantinham um conjunto comum de campos e recebiam resposta do serviço. Essa repetição permite relacionar as entradas com um componente posterior de TALE-VAULT. A Omegatech aparece, assim, como um dos provedores de hospedagem identificados em minha investigação, com uma função observável dentro do percurso financeiro.
A reconstrução começa na primeira resposta de cada site. O navegador recebia um documento com instruções para abrir outro destino, por meio de HTML e JavaScript. A mudança de página estava dentro do conteúdo entregue. Esse detalhe permite reconstruir o percurso completo: onde começava, qual instrução provocava o salto e qual serviço aparecia depois.
Os quatro registros correspondem a 10 e 25 de setembro e a 4 e 5 de outubro. Essa separação temporal é importante porque a estrutura se repete em observações distintas, com quatro propostas comerciais diferentes. As páginas de entrada compartilham hospedagem e também cabeçalhos técnicos. Depois seguem para destinos separados e voltam a se encontrar no serviço de interação de TALE-VAULT. A relação é sustentada pela sequência preservada, além do provedor compartilhado.
A distribuição de funções é visível: uma hospedagem recebe a primeira visita, outra página desenvolve a apresentação e uma interface comum atende às solicitações posteriores. Os registros preservam respostas bem-sucedidas a essas solicitações. O conteúdo disponível permite acompanhar a navegação e a comunicação com o serviço; não contém uma reconstrução de pagamentos ou de perdas financeiras de pessoas identificadas.
 Abrir gráfico em tamanho completo
06 · América Latina
América Latina
A América Latina entra nessa história de duas maneiras. Há páginas classificadas como phishing que apresentam ofertas para a Argentina e a Colômbia e cuja infraestrutura reportada está relacionada à Omegatech. Também há sites comprometidos na Argentina e no Brasil utilizados para distribuir falsas verificações. Em um caso, a região aparece como público da proposta comercial; no outro, como parte da superfície web aproveitada para fazer circular o ataque.
07 · Conclusão
Conclusão
O que se pode afirmar ao término desta revisão é que a rede da Omegatech continua conectada. A verificação de roteamento não identifica, por si só, quais campanhas estão operando hoje. O conjunto de evidências preserva a sequência histórica: conteúdo malicioso documentado, notificações de abuso, recursos que deixaram de responder e cadeias financeiras relacionadas a TALE-VAULT.
Acompanhar essa sequência permite entender por que a Omegatech importa além de um endereço isolado. A investigação conecta uma entidade de hospedagem a funções concretas em percursos de malware e fraude. Quando uma página desaparece, essas relações permanecem como pontos verificáveis a partir dos quais o acompanhamento pode continuar.
08 · Autoria e versão
Autoria e versão
Ezequiel Jorge La Terra ORCID 0009-0008-1677-4218: https://orcid.org/0009-0008-1677-4218
© 2026 Ezequiel Jorge La Terra · Cyber Threat Intelligence LATAM · TLP:CLEAR · CC BY 4.0Todos os relatórios · Contato · Autor