INFORME DE INVESTIGACIÓN · OMEGATECH
Omegatech: Seychelles, infraestructura de fraude y la conexión con TALE-VAULT
Ezequiel Jorge La Terra · Cyber Threat Intelligence LATAM
Índice de lectura
01 · Entidad e infraestructura
Entidad e infraestructura
Omegatech aparece en investigaciones de falsas inversiones, distribución de malware y comunicaciones de control de equipos comprometidos. Su nombre pertenece a una empresa de alojamiento identificada en Internet como AS202412. Esa identidad de red permite seguir una infraestructura que continúa siendo reconocible cuando cambian las páginas, las ofertas y los archivos que circulan por ella.
La información organizativa de su registro de red sitúa a Omegatech LTD en Seychelles, con una dirección en House of Francis, en Mahé, y el número 410583. Es la identidad declarada en esos registros. La documentación revisada no permite identificar de manera verificada a sus accionistas ni a sus propietarios beneficiarios. Tampoco alcanza para presentar a un contacto técnico como dueño. Esa parte de la empresa sigue sin resolverse en esta investigación.
Seychelles es la ubicación declarada en su registro de red; su funcionamiento depende de una red conectada con otros proveedores de Internet. Al 20 de octubre de 2026, la información de enrutamiento consultada muestra a Omegatech anunciando 24 bloques de direcciones de Internet, conectada mediante tres redes proveedoras. Es una infraestructura que continúa teniendo conectividad, con independencia de lo que haya ocurrido con una página concreta alojada anteriormente.
02 · Distribución del riesgo
Distribución del riesgo
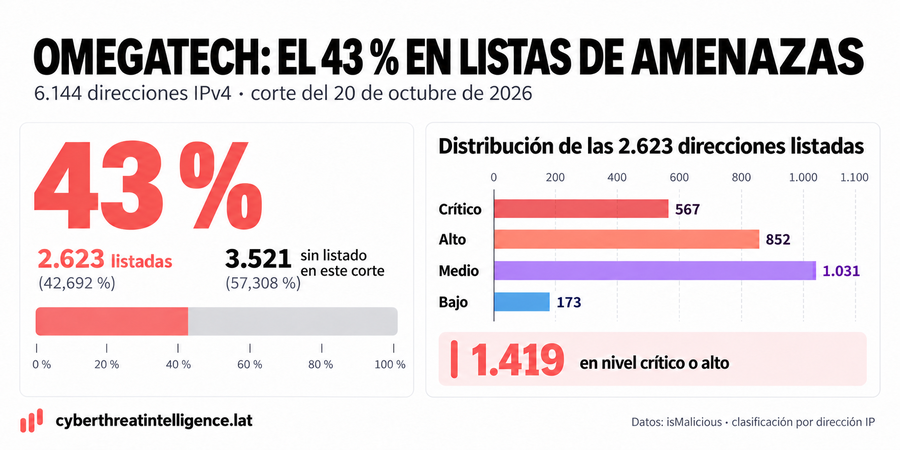
Al ampliar la revisión del alojamiento, el corte de reputación de una fuente externa, consultado el 20 de octubre aporta otra dimensión: 2.623 de las 6.144 direcciones consideradas figuraban listadas, aproximadamente el 43 %. El reparto era de 567 en nivel crítico, 852 en alto, 1.031 en medio y 173 en bajo. Las categorías crítica y alta reunían 1.419 direcciones, cerca del 23 % del espacio considerado. Esta clasificación corresponde a direcciones de Internet, no a páginas ni a personas afectadas. Malware y phishing eran las etiquetas más numerosas y podían coincidir sobre una misma dirección. El resultado amplía el expediente: junto con los casos individuales, aparece un conjunto de direcciones señaladas con diferentes niveles de riesgo dentro de la infraestructura investigada.
 Abrir gráfico a tamaño completo
03 · Malware y funciones del alojamiento
Malware y funciones del alojamiento
Dentro de esa infraestructura, la evidencia de malware permite observar diferentes momentos del ataque. En algunos casos aparecen sitios legítimos comprometidos que presentan una falsa verificación. La página hace que una interacción copie un comando y conduce al visitante a ejecutarlo fuera del navegador. A partir de allí se recupera un script mediante PowerShell. El alojamiento cumple una función precisa: servir el contenido que permite avanzar hacia la siguiente etapa.
Otras investigaciones publicadas reconstruyen entregas mediante archivos HTA y MSI, recuperación directa de código y comunicaciones posteriores con servidores de control. También existe un registro específico de una dirección de Omegatech asociada con DCRat, un troyano de acceso remoto. La evidencia permite separar el servidor que entrega contenido del que recibe las comunicaciones del malware. Son funciones diferentes dentro del recorrido, aunque compartan proveedor.
La distribución también puede tener su propio sistema de administración. El análisis publicado de ErrTraffic describe componentes que organizan configuración, sesiones, eventos y descargas, con un conjunto histórico de dominios alojados en Omegatech. Allí la infraestructura acompaña a un mecanismo de falsas verificaciones preparado para conducir al usuario hacia la ejecución de código. La relación de alojamiento tiene fecha: parte del conjunto evolucionó después hacia otra capa de servicios.
04 · Avisos de abuso y continuidad
Avisos de abuso y continuidad
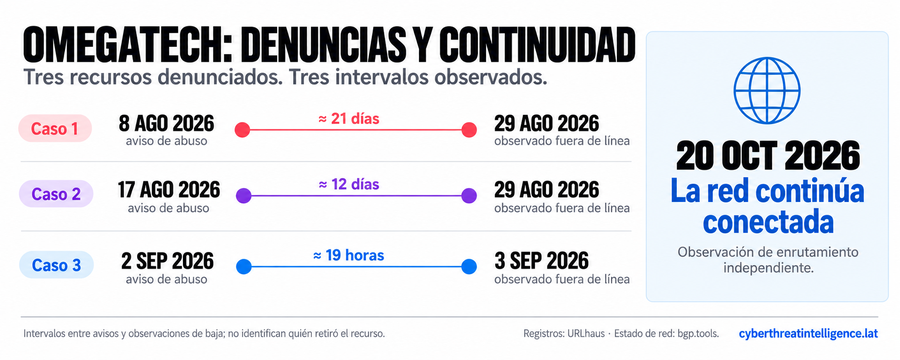
Las alertas y los avisos de abuso permiten añadir tiempo a esa historia. Un registro público documenta un aviso enviado el 8 de agosto y una observación del recurso como fuera de línea el 29 de agosto. Otro aviso, del 17 de agosto, también tiene una observación de baja el día 29. En un tercer caso, el aviso del 2 de septiembre fue seguido por una observación fuera de línea durante la mañana siguiente. Los intervalos fueron diferentes: aproximadamente tres semanas, doce días y diecinueve horas.
 Abrir gráfico a tamaño completo
Esos registros muestran avisos y cambios de disponibilidad. No identifican quién produjo cada baja. Por eso la pregunta sobre por qué Omegatech sigue funcionando necesita mirar más allá de cada URL. Retirar una página, un dominio o un archivo actúa sobre un recurso; desconectar una red involucra otros actores y otras decisiones. Registrador, alojamiento y proveedores de conectividad ocupan posiciones distintas. Esa separación explica, en términos operativos, cómo pueden desaparecer recursos denunciados mientras la infraestructura de red permanece conectada.
05 · La conexión con TALE-VAULT
La conexión con TALE-VAULT
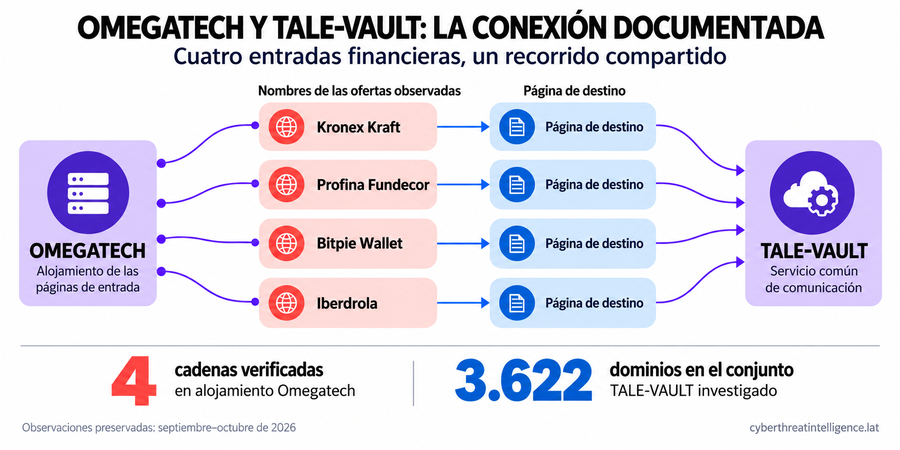
La conexión con mi trabajo aparece en la investigación TALE-VAULT publicada por CTI LATAM: https://cyberthreatintelligence.lat/informe/tale-vault/. Entre el 6 de septiembre y el 6 de octubre de 2026, el corpus reunió 5.291 observaciones y 3.622 dominios distintos: 3.003 entradas y 619 destinos. Ese es el alcance del conjunto TALE investigado. Dentro del material técnico preservado identifiqué cuatro cadenas cuyas páginas iniciales estaban alojadas en Omegatech.
Al abrir esos documentos, la coincidencia resultó más precisa que compartir alojamiento. Los cuatro contenían una estructura mínima que enviaba al navegador hacia otra página. En ese salto viajaba el nombre de la oferta como un parámetro: Kronex Kraft, Profina Fundecor, Bitpie Wallet o Iberdrola. La presentación comercial cambiaba, pero la forma de construir el recorrido se repetía.
Después de llegar a destinos diferentes, las cuatro páginas se comunicaban con la misma API. Las solicitudes conservaban un conjunto común de campos y recibían respuesta del servicio. Esa repetición permite relacionar las entradas con un componente posterior de TALE-VAULT. Omegatech aparece así como uno de los proveedores de alojamiento identificados en mi investigación, con una función observable dentro del recorrido financiero.
La reconstrucción comienza en la primera respuesta de cada sitio. El navegador recibía un documento que incluía instrucciones para abrir otro destino, mediante HTML y JavaScript. El cambio de página estaba dentro del contenido entregado. Este detalle permite reconstruir el recorrido completo: dónde empezaba, qué instrucción provocaba el salto y qué servicio aparecía después.
Los cuatro registros corresponden al 10 y al 25 de septiembre y al 4 y al 5 de octubre. Esa separación temporal resulta importante porque la estructura se repite en observaciones distintas, con cuatro propuestas comerciales diferentes. Las páginas de entrada comparten alojamiento y también encabezados técnicos. Luego separan sus destinos y vuelven a encontrarse en el servicio de interacción de TALE-VAULT. La relación se sostiene por la secuencia preservada, además de por el proveedor compartido.
La distribución de funciones es visible: un alojamiento recibe la primera visita, otra página desarrolla la presentación y una interfaz común atiende las solicitudes posteriores. Los registros conservan respuestas satisfactorias a esas solicitudes. El contenido disponible permite seguir la navegación y la comunicación con el servicio; no contiene una reconstrucción de pagos ni de pérdidas económicas de personas identificadas.
 Abrir gráfico a tamaño completo
06 · América Latina
América Latina
América Latina entra en esta historia de dos maneras. Hay páginas clasificadas como phishing que presentan ofertas para Argentina y Colombia y cuya infraestructura reportada se relaciona con Omegatech. También hay sitios comprometidos de Argentina y Brasil utilizados para distribuir falsas verificaciones. En un caso, la región aparece como público de la propuesta comercial; en el otro, como parte de la superficie web aprovechada para hacer circular el ataque.
07 · Conclusión
Conclusión
Lo que puede afirmarse al cierre de esta revisión es que la red de Omegatech sigue conectada. La comprobación de enrutamiento no identifica por sí misma qué campañas están operando hoy. El expediente sí conserva la secuencia histórica: contenido malicioso documentado, avisos de abuso, recursos que dejaron de responder y cadenas financieras relacionadas con TALE-VAULT.
Seguir esa secuencia permite entender por qué Omegatech importa más allá de una dirección aislada. La investigación conecta una entidad de alojamiento con funciones concretas dentro de recorridos de malware y fraude. Cuando una página desaparece, esas relaciones quedan como puntos verificables desde los que continuar el seguimiento.
08 · Autoría y versión
Autoría y versión
Ezequiel Jorge La Terra ORCID 0009-0008-1677-4218: https://orcid.org/0009-0008-1677-4218
© 2026 Ezequiel Jorge La Terra · Cyber Threat Intelligence LATAM · TLP:CLEAR · CC BY 4.0Todos los informes · Contacto · Autor